Тел.: +7 499 302-70-32

11.05.2026
Согласно отчету Kaspersky « Цепная реакция», в 2025 году самой частой угрозой для Российского бизнеса стали атаки на цепочки поставок программного обеспечения — с ними столкнулись 35% компаний. Ключевым фактором уязвимости стала инфраструктура иностранных вендоров, официально покинувших рынок: отсутствие поддержки превратило их серверы обновлений в «серую зону», через которую в сети заказчиков может попасть вредоносный код.
В результате возник дефицит контроля, превративший критическую инфраструктуру в «черный ящик»: без доступа к исходному коду и схемотехнике оборудования заказчик лишен возможности проверить чистоту обновлений или самостоятельно закрыть бреши в безопасности, оставаясь заложником чужих архитектурных решений. Разберем, как этот вызов принимают США, Россия, Китай и Европа и почему владение «инженерным ДНК» стало новым стандартом национальной безопасности.
В основе политики кибербезопасности США лежит принцип: « Нельзя защитить то, что вы не можете идентифицировать». И именно он превратил прозрачность ИТ-решений из декларативного пожелания в бескомпромиссное техническое требование: вендор обязан раскрыть «внутреннее устройство» продукта, если претендует на контракты в государственном секторе.
Поставщики ПО обязаны предоставлять полную «опись» его компонентов Software Bill of materials (SBOM) — машиночитаемый список всех встроенных модулей и библиотек. Такая глубокая инвентаризация критична: современный софт на 70–90% состоит из открытого кода, и только «цифровой паспорт» позволяет увидеть реальный состав продукта. Имея его на руках, служба безопасности перестает зависеть от уведомлений вендора: как только в мировых базах появляется информация об уязвимости в любой из библиотек, сканеры мгновенно находят её в «описи» и сигнализируют о риске. Это позволяет принять защитные меры еще до того, как производитель выпустит официальное исправление.
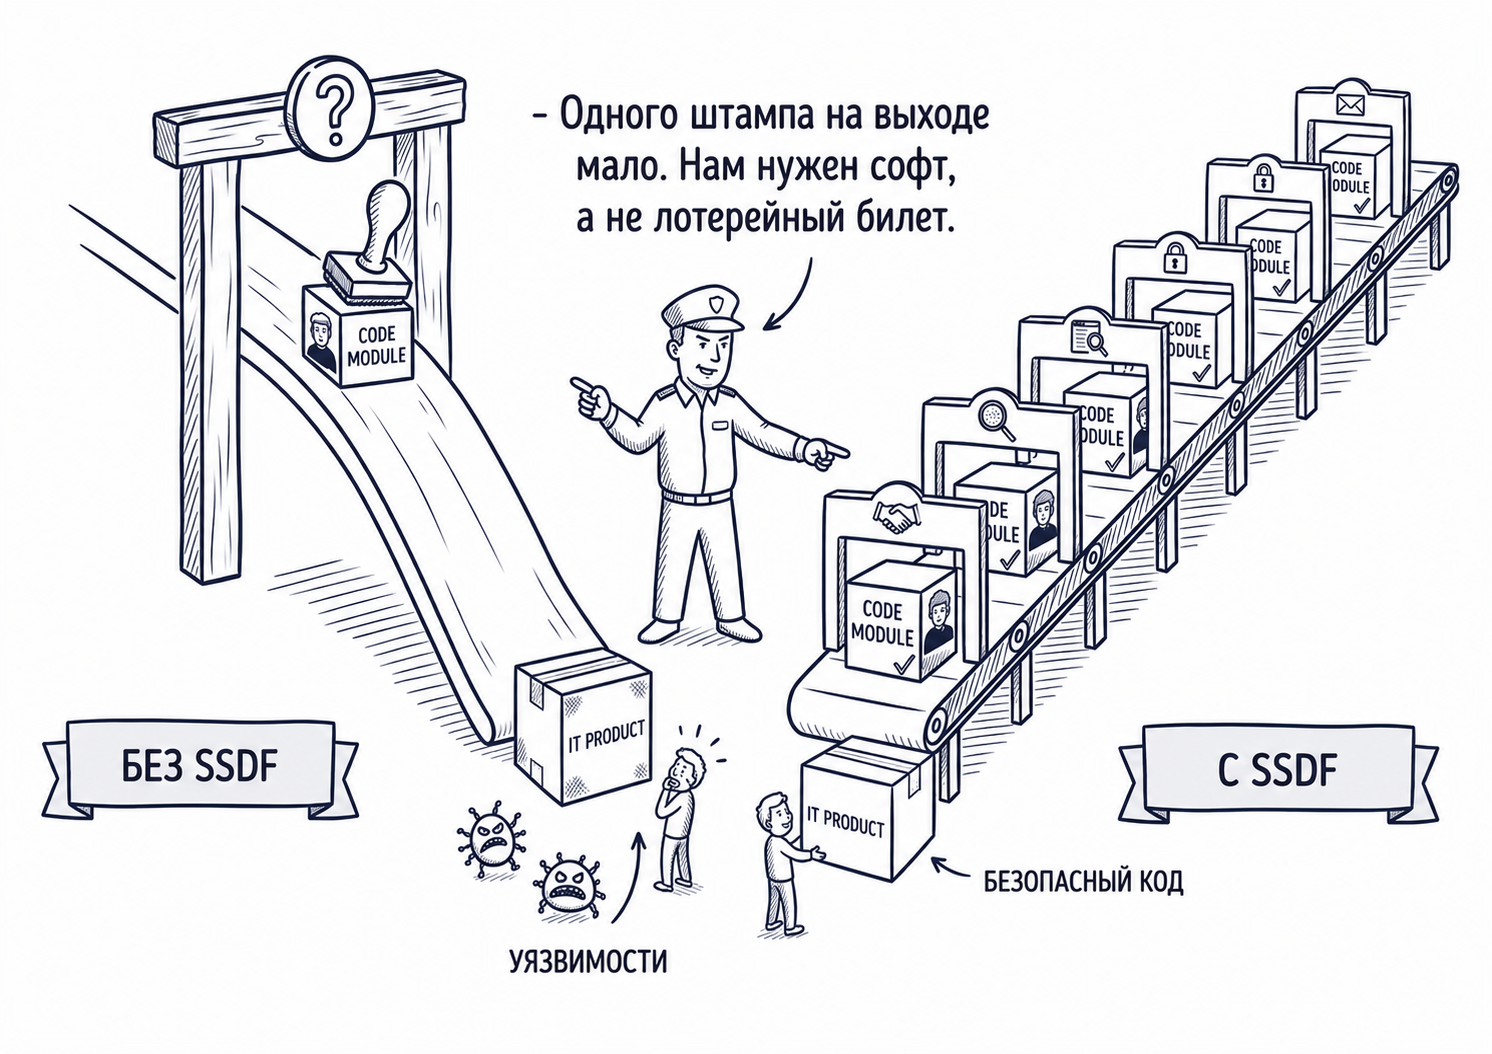
В рамках требований Национального института стандартов и технологий США внедрен стандарт безопасной разработки — Secure Software Development Framework (SSDF). Его задача — гарантировать, что каждая строчка кода имеет проверяемого владельца, а процесс сборки защищен от несанкционированного вмешательства на всех этапах.
На практике это означает переход от разовых проверок к непрерывному контролю артефактов. Каждое изменение в программе подписывается цифровой подписью автора, а автоматизированные системы проверяют код на наличие уязвимостей и «закладок» еще на этапе написания. Это исключает риск того, что на пути от разработчика к конечному заказчику в программу попадет вредоносный модуль или скрытая функция.
Прозрачность софта теряет смысл, если «железо», на котором он работает, остается «черным ящиком». Американский подход в рамках CHIPS Act внедряет аудит микроархитектуры: заказчик должен получить доступ к топологии чипов и схемотехнике плат, чтобы исключить риск аппаратных «закладок». Цель такой проверки — отсечь недокументированные функции, позволяющие удаленно блокировать оборудование или перехватывать данные на физическом уровне, в обход любых программных барьеров.
В США владение «инженерным ДНК» стало входным билетом в госсектор. Безопасность больше не опирается на доверие к поставщику, она строится на возможности провести независимый аудит любого компонента системы.
Российский рынок следует общемировому вектору на прозрачность, однако здесь этот процесс диктуется задачами технологической автономности. Если для западных регуляторов прозрачность — это прежде всего инструмент контроля рисков в глобальных цепочках поставок, то в России она становится фундаментом архитектурной выживаемости. Реализация этого принципа меняет критерии оценки ПО: в текущих условиях уже недостаточно просто «отечественного» лейбла на корпусе. Критически важным становится подтверждение того, что разработчик полностью контролирует код продукта и способен развивать его независимо от внешних экосистем, обновлений и сервисов.
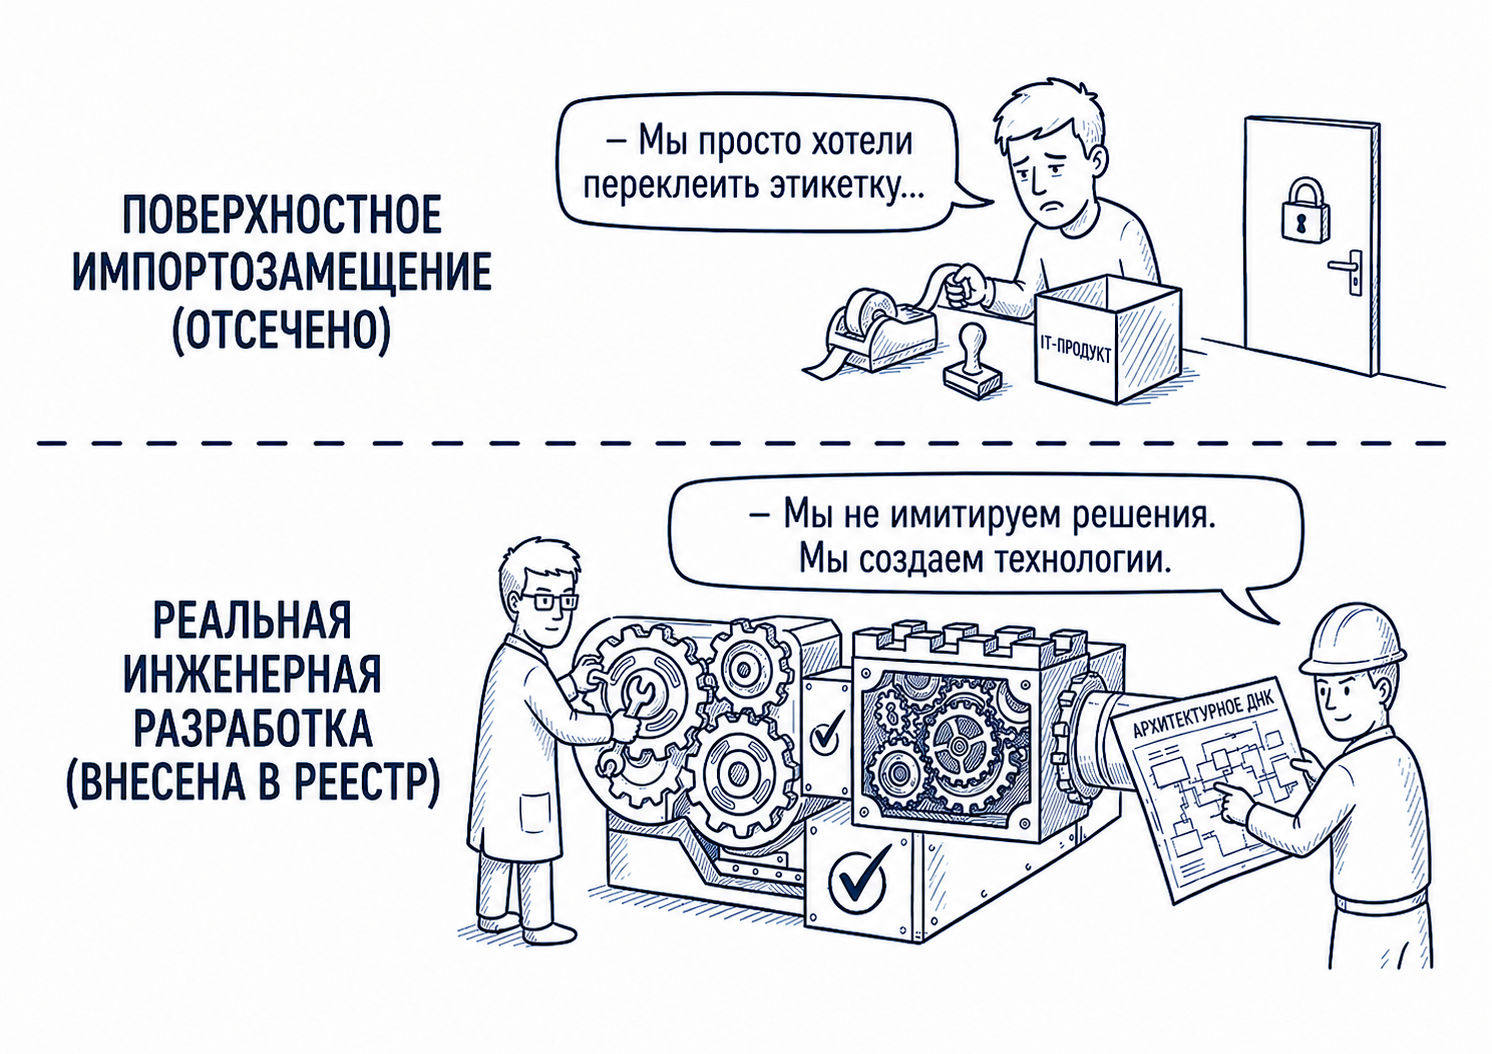
Включение продукта в Реестр российского ПО переросло масштаб простой бюрократической процедуры для получения налоговых преференций. Сегодня это жесткий технологический фильтр, призванный отсечь «поверхностное» импортозамещение от реальной инженерной разработки. Для регулятора запись в реестре — это верификация того, что интеллектуальный центр продукта находится внутри страны, а не за её пределами.
Прохождение этого аудита сегодня подтверждает три критических аспекта:
Архитектурная автономность. Система должна сохранять полную работоспособность и логику развития без обращения к внешним серверам обновлений или закрытым лицензионным сервисам зарубежных вендоров.
Инженерная дееспособность. Команда разработчика должна обладать компетенциями, позволяющими не просто эксплуатировать решение, но и проводить его глубокую модернизацию. Это подразумевает способность самостоятельно закрывать уязвимости и пересобирать архитектуру.
Прозрачность технологического стека. Аудит реестра подразумевает раскрытие всех используемых сторонних компонентов и библиотек. Разработчик обязан доказать, что он понимает логику работы каждого элемента в составе своего ПО, исключая наличие «черных ящиков» в критических узлах системы.
Таким образом, Реестр превращается в инструмент формирования доверенной среды. В этой парадигме статус «российского ПО» получает не тот, кто переклеил этикетку на интерфейсе, а тот, кто владеет «инженерным ДНК» продукта и гарантирует его жизнеспособность в любых геополитических и технических сценариях.
Аппаратный аудит. Тренд на прозрачность переходит с исходного кода на схемотехнику. Контроль цепочек поставок теперь включает в себя проверку компонентной базы: от использования доверенных процессоров до верификации топологии плат.
Мировая практика 2026 года подтверждает: эпоха покупки готовых решений «под ключ» без права заглянуть внутрь закончилась. И в США, и в России владение «инженерным ДНК» продукта стало базовым условием работы. Побеждают те, кто перестал быть просто потребителем чужих лицензий и взял на себя ответственность за полный технологический цикл: от первой строчки кода до последнего транзистора в схемотехнике.
В этом обзоре мы разобрали, как две крупнейшие державы выстраивают свои защитные контуры через аудит кода и аппаратную интеграцию. Однако их подходы не единственные на глобальной карте.
В следующей статье мы рассмотрим опыт Китая и Европы: как Пекин строит тотальную вертикаль импортонезависимости и почему Брюссель делает ставку на открытые стандарты и цифровое регулирование в попытке сохранить баланс между безопасностью и глобальным рынком.
«Окос Интеллект» выходит на b2b-рынок Донецкой Народной Республики в партнерстве с компанией «Дэнорс», открывая местным ИТ-интеграторам и предприятиям прямой доступ к линейке российского активного сетевого оборудования.
Мы подписали два дистрибьюторских соглашения в Уральском федеральном округе. Нашими официальными партнерами стали компании «Юлэнд» и «УралСКС».
Новым дистрибьютором телекоммуникационного оборудования «Окос» в Приволжье стала компания «Максофт», работающая в IT-сфере более 20 лет.
Email: info@okosint.ru
Тел.: +7 499 302-70-32